Gouvernance des données : méthode et responsabilités
Répartissez les décisions et responsabilités qui rendent vos données compréhensibles, fiables, protégées et réutilisables.
Évaluer votre gouvernance des données↗Premier échange non facturé · périmètre défini par un usage prioritaire
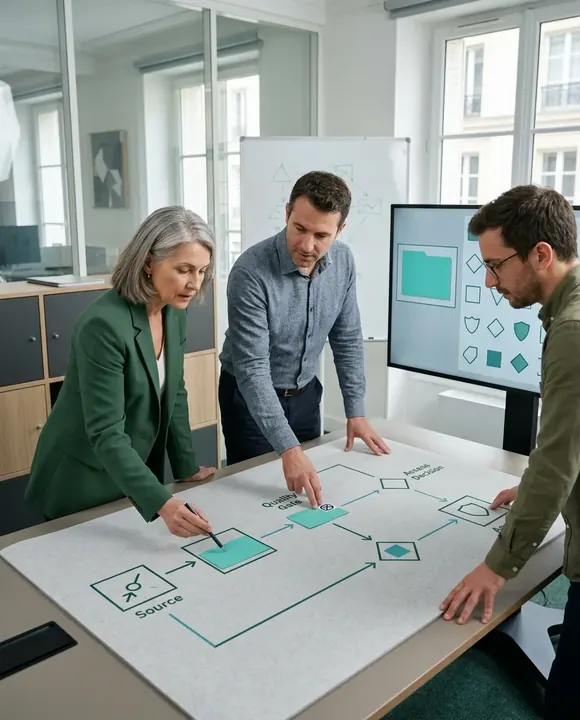
La gouvernance des données organise les décisions, responsabilités et règles qui permettent à une organisation de produire, comprendre, utiliser, protéger et supprimer ses données. Elle ne se résume ni à un outil de catalogue ni à un projet de conformité. Elle relie les besoins métier, le système d’information et les usages analytiques ou automatisés.
Une gouvernance proportionnée répond à des questions concrètes : quelle donnée fait foi, qui peut la modifier, comment sa qualité est contrôlée, qui autorise un nouvel usage et pendant combien de temps elle doit être conservée.
Pourquoi la gouvernance des données devient nécessaire
Les symptômes apparaissent lorsqu’un même indicateur possède plusieurs valeurs, que les équipes rapprochent manuellement des exports, qu’une application conserve une copie sans propriétaire ou qu’un projet d’IA découvre trop tard que les sources ne sont pas utilisables.
La croissance, la multiplication des outils, les obligations réglementaires et les changements d’organisation augmentent ces divergences. Sans gouvernance, chaque projet reconstruit ses propres définitions et contrôles, ce qui fragmente encore davantage le patrimoine de données.
Répartir les responsabilités
La gouvernance distingue la décision métier, la maîtrise technique et l’usage. Les rôles peuvent porter des noms différents selon l’organisation ; leurs responsabilités doivent rester explicites.
Propriétaire de la donnée
Le propriétaire arbitre la définition, les usages autorisés et le niveau de qualité attendu. Il représente l’enjeu métier et assume les décisions qui dépassent l’exploitation quotidienne.
Responsable opérationnel
Il suit les règles, anomalies et corrections sur un domaine. Il connaît le processus qui produit la donnée et coordonne les personnes capables d’agir sur sa qualité.
Responsable technique
Il maîtrise le stockage, les flux, les accès, la disponibilité et les transformations. Il rend les contraintes visibles sans décider seul du sens ou de l’usage métier.
Utilisateurs et producteurs
Les personnes qui saisissent, importent ou exploitent la donnée participent au contrôle. Une règle ignorée par le processus quotidien restera théorique, même si elle est correctement documentée.
Définir un vocabulaire et des sources de vérité
Le glossaire décrit les concepts importants, leur définition, leur mode de calcul et leurs relations. Il évite que plusieurs équipes emploient le même terme pour des réalités différentes ou des termes distincts pour le même objet.
Pour chaque donnée critique, la source de vérité et les copies autorisées sont identifiées. Les échanges précisent leur sens, leur fréquence et la transformation appliquée. Une source de vérité n’est pas nécessairement une base unique ; c’est le système reconnu pour produire la valeur de référence à un moment donné.
Organiser la qualité des données
La qualité dépend de l’usage. Exactitude, complétude, cohérence, fraîcheur et unicité n’ont pas le même poids pour un paiement, une campagne marketing ou un tableau de pilotage.
Les contrôles sont placés au plus près de la production lorsque cela reste possible. Les anomalies disposent d’un seuil, d’un responsable et d’un circuit de correction. Le suivi distingue l’erreur ponctuelle d’un défaut de processus afin de corriger la cause plutôt que de nettoyer indéfiniment les mêmes données.
Maîtriser accès, conservation et usages
Les droits suivent les rôles et le besoin d’usage. Les données sensibles sont classées, les accès administratifs limités et les extractions contrôlées. La traçabilité reste proportionnée au risque et ne justifie pas une conservation indéfinie.
Le cycle de vie précise la création, l’utilisation, l’archivage et la suppression. Les finalités, obligations et durées sont reliées aux systèmes qui détiennent réellement les copies. La gouvernance fournit ainsi un cadre opérationnel aux exigences de sécurité et de protection des données.
Préparer l’analytique, l’IA et l’automatisation
Un tableau de bord, un modèle ou une automatisation hérite de la qualité et des ambiguïtés de ses sources. La gouvernance vérifie les définitions, la provenance, les droits et les conditions de réutilisation avant de construire le traitement.
Pour l’intelligence artificielle, elle détermine les corpus autorisés, les données exclues, les durées de conservation et les responsabilités de validation. Pour l’automatisation, elle stabilise les sources, les identifiants et les règles de correction.
Commencer par un domaine utile
La gouvernance n’exige pas de recenser immédiatement toutes les données de l’entreprise. Un premier périmètre peut suivre un processus critique, un indicateur contesté ou une transformation prioritaire. Il doit néanmoins produire des règles réutilisables : rôles, vocabulaire, qualité, accès et cycle de vie.
L’extension se fait par domaines, en conservant une coordination transverse pour les concepts et systèmes partagés. Cette progression évite une gouvernance documentaire sans effet sur les opérations.
Livrables d’un diagnostic de gouvernance
Selon le périmètre, l’intervention peut produire :
- une cartographie des domaines, systèmes et flux ;
- un glossaire des concepts et indicateurs critiques ;
- une matrice des rôles et décisions ;
- des règles de qualité et un circuit de traitement des anomalies ;
- une classification des données et des accès ;
- des règles de cycle de vie ;
- une feuille de route par domaines et usages prioritaires.
L’audit du système d’information complète cette lecture lorsque les applications, l’infrastructure et les dépendances doivent être examinées ensemble. L’approche Données, IA et automatisation permet de situer la gouvernance dans la trajectoire numérique globale.